источники Google
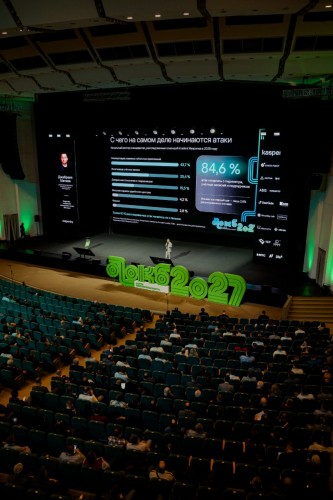
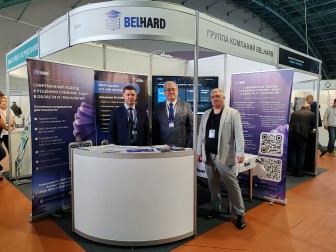
Масштабный форум «Кибербезопасность 2027», организованный при поддержке Kaspersky, прошел во Дворце Республики в Минске. Мероприятие собрало более 1 700 участников: представителей бизнеса, ИТ-индустрии и ведущих специалистов по информационной безопасности.
Лейтмотивом форума стал поиск баланса между стремительной цифровизацией процессов и защитой инфраструктуры, которая подвергается все большему количеству угроз с внедрением инструментов автоматизации и искусственного интеллекта. Эксперты сошлись во мнении, что с активным внедрением искусственного интеллекта кибератаки фактически встали «на конвейер». Генеративный ИИ радикально снизил стоимость и время подготовки вредоносных операций: алгоритмы используют для автоматической разведки уязвимостей, создания точечных фишинговых приманок и масштабирования атак. А следствием этой автоматизации стал трехкратный рост инцидентов с программами-вымогателями в белорусском корпоративном сегменте.
Ответом на эти вызовы становится неизбежный переход к концепции «AI vs AI»: человек физически не успевает вручную анализировать потоки событий, поэтому защита современных организаций переходит на рельсы автономных XDR-платформ, интеллектуальных экранов и автоматизированного реагирования на инциденты.
Большой практический блок посвятили корпоративной и промышленной устойчивости. В том числе вопросам применения Указа Президента РБ № 40 «О кибербезопасности» и внедрения международных стандартов при проектировании систем информационной безопасности в организациях, создании центров кибербезопасности, способных оперативно блокировать угрозы, а также вопросах непрерывного профильного образования – от студенческой скамьи до регулярного повышения квалификации действующих ИТ-команд.
Обратили внимание на системы внутри компании, которые чаще всего оказываются под прицелом кибератак – это заводские контроллеры (АСУ ТП), базы «1С» и системы управления производством. Участники детально разобрали решения для промышленной безопасности, инструменты строгого контроля привилегированного доступа (PAM) и практику безопасной разработки (DevSecOps). А также обсудили набирающий популярность метод практических проверок кибербезопасности Red Teaming, в ходе которого имитируется фейковая атака на компанию с целью проверить ее устойчивость к реальным атакам и выявить самые уязвимые места.